
Ledger potwierdza implant, a Bitquery szacuje straty na 102 mln USD
Ledger potwierdził, że urządzenie jednego z użytkowników powiązanych ze sprawą CryptoBilis zawierało nieautoryzowany implant sprzętowy. W aktualizacji opisanej przez The Hacker News producent wyjaśnił, że komponent odczytywał frazę odzyskiwania wyświetlaną na ekranie podczas konfiguracji. Ledger nie podał potwierdzonej łącznej liczby poszkodowanych ani sumy strat.
TL;DR: Ledger potwierdził implant w jednym urządzeniu użytkownika, a nie w każdym portfelu sprzedanym przez pośrednika. Bitquery oszacował śledzone przepływy na 102 mln USD z 324 portfeli w sześciu sieciach. To analiza on-chain, której Ledger nie potwierdził jako ostatecznego bilansu.
Co Ledger potwierdził w sprawie urządzenia z CryptoBilis?
Ledger poinformował, że urządzenie jednego z użytkowników objętych dochodzeniem zawierało nieautoryzowany implant. W kolejnym komunikacie firma określiła liczbę potwierdzonych przypadków jako ograniczoną i podała, że dotyczyły urządzeń sprzedanych przez CryptoBilis, resellera z Azji Południowo-Wschodniej. Tę samą aktualizację relacjonuje The Hacker News.
Te dwa ustalenia mają węższy zakres niż część nagłówków. Potwierdzenie implantu w jednym urządzeniu nie dowodzi, że każdy egzemplarz od CryptoBilis był przerobiony. Powiązanie dotychczas potwierdzonych strat z jednym kanałem sprzedaży również nie rozstrzyga, jak pozyskano klucze do każdego portfela śledzonego przez analityków on-chain.
Jak działał implant i jakie dane odczytywał?
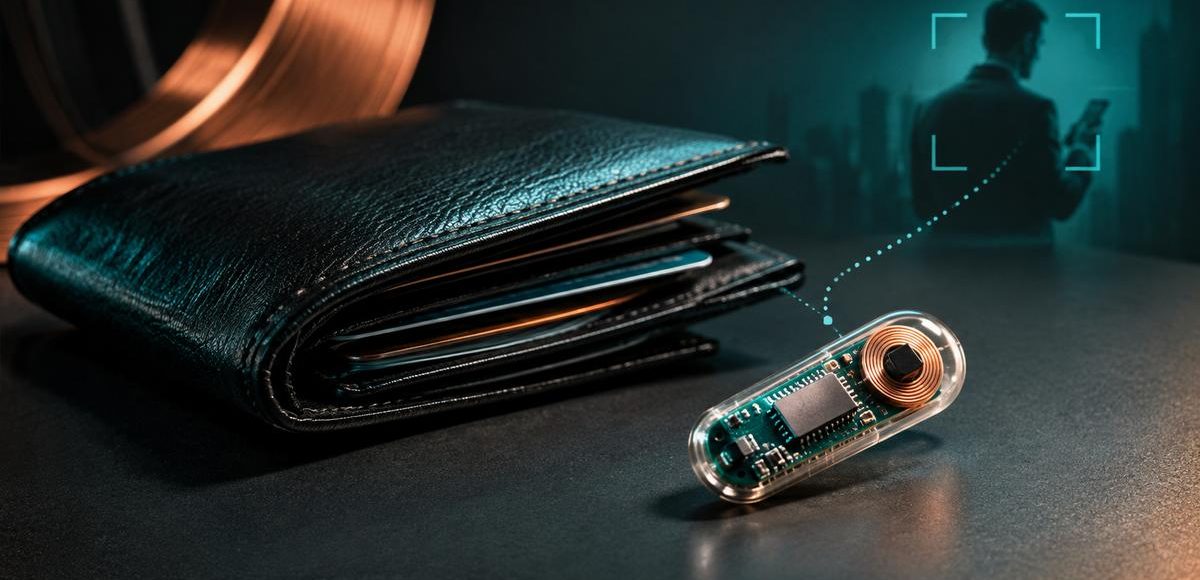
Według opisu technicznego Ledgera komponent znajdował się wewnątrz obudowy i odczytywał zawartość ekranu. Podczas konfiguracji signer wyświetla 24-wyrazową frazę odzyskiwania. Mikrokontroler rozpoznawał właściwe ekrany, dekodował słowa i wysyłał je przez LTE z użyciem wbudowanej eSIM. Szczegóły tej metody przytacza aktualizacja The Hacker News z 13 października.
Ledger zaznaczył, że implant był osobnym komponentem. Nie modyfikował Secure Elementu, systemu operacyjnego, transakcji ani podpisów. Opis wskazuje więc na odczyt informacji widocznej na ekranie, a nie na zmianę działania oprogramowania portfela.
Fraza odzyskiwania służy do odtworzenia portfela na innym urządzeniu. Jeżeli ktoś ją pozna, może uzyskać dostęp do aktywów bez posiadania oryginalnego signera. To wyjaśnia ryzyko opisanej metody, ale samo w sobie nie mówi, ilu użytkowników straciło środki ani czy każdy drenowany portfel był powiązany z implantem.
Jak interpretować szacunki strat i liczbę portfeli?
Wartości przytaczane w mediach nie są oficjalnym bilansem Ledgera. Bloomberg opisał szacunek około 90 mln USD, natomiast aktualizowana analiza Bitquery podaje własny łączny wynik 102 mln USD z 324 portfeli na sześciu sieciach. Ledger nie potwierdził tej sumy ani nie sprawdził wyliczenia Bitquery.
| Sieć | Kwota w zestawieniu Bitquery | Przybliżony udział w łącznych 102 mln USD | Źródło |
|---|---|---|---|
| TRON | 79,3 mln USD | 77,7%* | Bitquery |
| Bitcoin | 16,8 mln USD | 16,5%* | Bitquery |
| Ethereum | 3,7 mln USD | 3,6%* | Bitquery |
| BNB Chain | 1,45 mln USD | 1,4%* | Bitquery |
| Polygon | 0,58 mln USD | 0,6%* | Bitquery |
| Solana | 0,25 mln USD | 0,2%* | Bitquery |
- Udziały obliczono z zaokrąglonych kwot w tabeli Bitquery względem jej szacunku 102 mln USD. To przybliżenie przygotowane na potrzeby porównania, a nie odrębny wynik Ledgera.
Bitquery wylicza wartości na podstawie transakcji w poszczególnych sieciach i zaznacza, że śledzenie przepływów nie ustala, w jaki sposób pozyskano klucze do każdego portfela ani czy każdy drenowany portfel był używany na urządzeniu z implantem. Udziały procentowe w tabeli obliczono z zaokrąglonych kwot Bitquery i jej szacunku 102 mln USD; nie są to odrębne wartości potwierdzone przez Ledger.
Czy doszło do włamania do systemów Ledgera?
Ledger przekazał, że nie ma oznak naruszenia jego infrastruktury, systemów ani usług. W relacji The Hacker News problem opisano jako obecność dodatkowego elementu wewnątrz urządzenia; nie jako potwierdzone włamanie do serwerów producenta.
Brak oznak naruszenia infrastruktury nie zmniejsza ryzyka dla osoby, której fraza została przechwycona. Ogranicza jednak zakres wniosków: dostępne komunikaty wskazują na fizyczny komponent, a nie na potwierdzony atak na systemy internetowe Ledgera.
Co sprawdza Ledger Genuine Check?
Genuine Check służy do potwierdzania autentyczności Secure Elementu. W oficjalnej dokumentacji Ledger Support firma wyjaśnia, że oryginalny element bezpieczeństwa potwierdza kryptograficznie klucz provisionowany podczas produkcji.
Ta sama dokumentacja mówi wprost, że kontrola nie wykryje nieautoryzowanych fizycznych modyfikacji, takich jak implant szpiegujący, jeśli oryginalny Secure Element pozostaje nienaruszony. Nie ma więc podstaw, by przedstawiać Genuine Check jako pełną kontrolę wszystkich komponentów w obudowie. Nie ma też podstaw, by na podstawie samego opisu mechanizmu twierdzić, że Ledger potwierdził konkretny wynik testu dla każdego zmodyfikowanego egzemplarza.
Co wiadomo o urządzeniach znalezionych poza CryptoBilis?
The Hacker News podał w aktualizacji z 13 października, że MediaMarkt Saturn wstrzymał sprzedaż urządzeń Ledger po znalezieniu implantu w urządzeniu klienta w Niemczech; w tym przypadku nie zgłoszono utraty środków. Ta informacja dotyczy wykrycia komponentu, nie potwierdzonego drenażu portfela.
Ta sama relacja przytacza oddzielny raport Tibane Labs o trzech wariantach implantu. Według The Hacker News trzeci, oceniony przez badaczy jako najbardziej zaawansowany, kupiono na Amazon Japan od sprzedawcy z Chin, a przesyłka dotarła z Malezji. Artykuł nie łączy tego zakupu ani niemieckiego urządzenia z potwierdzonymi stratami w sprawie CryptoBilis.
Ledger podał, że potwierdzone incydenty związane z drenowaniem środków pozostają ograniczone do Azji Południowo-Wschodniej i że firma nie zweryfikowała drenażu powiązanego z urządzeniem kupionym gdzie indziej. Należy zatem rozdzielić doniesienia o kolejnych urządzeniach z implantem od potwierdzonych strat w sprawie CryptoBilis.
Jakie zalecenia dotyczą urządzeń kupionych przez CryptoBilis?
Ledger zalecił osobom, które kupiły urządzenie przez CryptoBilis w ciągu poprzednich 90 dni i jeszcze go nie skonfigurowały, by nie rozpoczynały konfiguracji. Osoby, które już używały takiego urządzenia, powinny przenieść aktywa na nowy signer z nowo wygenerowaną frazą odzyskiwania. To zalecenia opisane w aktualizacji The Hacker News.
W aktualizacji z 13 października Ledger poprosił też resellerów i dystrybutorów w Azji Południowo-Wschodniej oraz Hongkongu o wstrzymanie sprzedaży urządzeń na czas dochodzenia. The Hacker News zaznaczył, że firma nie potwierdziła drenażu powiązanego z urządzeniem kupionym poza tym regionem.
- Nie konfiguruj nieużywanego urządzenia kupionego od CryptoBilis w tym wskazanym okresie.
- Jeśli urządzenie było już używane, przenieś aktywa na nowe urządzenie i wygeneruj nową frazę.
- Nie przekazuj 24 słów osobom podającym się za wsparcie techniczne.
- Zachowaj ostrożność wobec ofert odzyskania skradzionych środków; The Hacker News cytuje ostrzeżenie, że takie oferty często są oszustwem.
Czego dochodzenie jeszcze nie rozstrzygnęło?
Ledger nie potwierdził całkowitej wartości utraconych środków ani liczby poszkodowanych. Bitquery publikuje własne zestawienie on-chain, ale samo zaznacza, że śledzenie transakcji nie ustala, w jaki sposób ujawniono klucze do każdego portfela ani czy każdy drenowany portfel był używany na urządzeniu z implantem.
Według The Hacker News śledztwo ma ustalić, kto umieścił komponent i na jakim etapie dystrybucji do tego doszło. Do czasu kolejnych ustaleń należy oddzielać trzy rzeczy: potwierdzenie implantu w urządzeniu użytkownika, powiązanie dotychczas potwierdzonych strat z CryptoBilis oraz zewnętrzne szacunki wartości przepływów. Każda z nich opisuje inny poziom pewności.
Często zadawane pytania
Czy Ledger potwierdził implant w każdym portfelu z CryptoBilis?
Nie. Ledger potwierdził implant w urządzeniu jednego użytkownika i określił liczbę potwierdzonych przypadków jako ograniczoną. Nie podał liczby wszystkich urządzeń, które mogły zostać zmodyfikowane.
Czy Ledger potwierdził straty w wysokości 102 mln USD?
Nie. Kwota 102 mln USD pochodzi z analizy on-chain Bitquery dotyczącej 324 portfeli. Ledger nie potwierdził tej sumy ani nie sprawdził wyliczenia.
Czy implant zmieniał oprogramowanie lub transakcje?
Według opisu Ledgera implant był osobnym komponentem, który odczytywał ekran. Firma podała, że nie modyfikował Secure Elementu, systemu operacyjnego, transakcji ani podpisów.
Czy Ledger Genuine Check wykrywa implant sprzętowy?
Nie w każdym przypadku. Dokumentacja Ledgera mówi, że kontrola nie wykryje fizycznej modyfikacji, jeśli oryginalny Secure Element pozostaje nienaruszony.
Podsumowanie
Ledger potwierdził nieautoryzowany implant w urządzeniu użytkownika powiązanym ze sprawą CryptoBilis. Komponent odczytywał ekran podczas konfiguracji, dekodował frazę odzyskiwania i przesyłał ją przez LTE z użyciem eSIM, nie modyfikując Secure Elementu ani systemu operacyjnego.
Bitquery podał własny szacunek 102 mln USD z 324 portfeli na sześciu sieciach, ale Ledger nie potwierdził łącznej wartości strat. Dokumentacja Genuine Check wyjaśnia, że kontrola autentyczności Secure Elementu nie wykrywa każdej fizycznej modyfikacji. Pozostają otwarte pytania o pełny zasięg incydentu i źródło kluczy do wszystkich drenowanych portfeli.